
協助IT即時找出資安弱點漏洞,完全掌握第一手重大弱點漏洞資訊,可自由選並且自動派送不漏接,能大幅預防降低企業資安攻擊風險。
掌握第一手重大弱點漏洞資訊
現行企業遵循資安法規如:上市櫃公司資通安全管控指引、資安認證如:ISO27001,定期進行弱點掃描服務,但往往有些弱點漏洞產生時,已過了弱掃時間,IT常常無法立即得到相關漏洞資訊,使得企業潛在的資安風險也會提高。
IT的聲音,我們聽到了!
- 「可不可以提供我一套好的工具,讓我能隨時更新弱點漏洞資訊?」
- 「能不能協助公司及IT全面掌握弱點漏洞資訊並達到管控預防資安攻擊的發生機率?」
- 「能夠在第一時間提供圖形化介面的漏洞更新數量狀態,並且由我指定那幾台電腦要進行更新,然後自動派送到每一台電腦進行漏洞修補呢?」

最新消息
資安事件頻傳
近年資訊安全成為全球趨勢,提升了資安管理的重要性,有鑑於駭客攻擊手法日新月異、資安事件不斷風聲,企業該如何做好資安防護?
*資料來源:iThome資安事件公告
企業在弱點管理上面臨的挑戰
資訊分散難整合
弱點資料來自多個來源,格式不一致,整合分析耗時。
受影響範圍不清楚
難以快速確認哪些軟體、硬體、驅動與端點受到 CVE 影響。
修補狀態難追蹤
缺乏統一的修補部署、處置建議與報告紀錄,進度不易掌握。
即時偵測與百分百防護
採用白箱掃描即時偵測可補足一般黑箱掃描方式不足,達到百分百防護效果。
Admyn CVE 解決方案
CVE 比對引擎
自動比對軟體、驅動、BIOS、韌體與資產清單,找出受影響項目。
風險分級管理
依 CVSS 與受影響範圍排序風險,協助 IT 判斷處理優先序。
VEX 管理
支援 VEX 狀態導入與查詢,標記可利用、不受影響或需處理狀態。
修補與建議
提供修補建議、修補部署或軟體部署能力,協助 IT 快速處理風險。
報告與匯出
掃描與修補後產出 Secure Report,支援管理追蹤與稽核留存。
彈性部署
依企業環境需求提供部署支援,協助 IT 團隊快速導入弱點管理流程。
適用對象
設備服務團隊
適用對象 OEM / 製造商,需要遠端掌握生產、測試與售後裝置,符合營運與服務需求。
企業 IT 團隊
集中管理多平台裝置,降低維運與資產盤點負擔。
SMB / 中小型企業
以有限 IT 資源集中管理裝置,降低維運與資產盤點負擔。
政府與公營單位
需符合資安與稽核要求,集中監控與管理裝置。
使用 AdmynCVE
專業技術團隊
深耕韌體與端點管理,具備跨平台裝置管理經驗。
完整資料涵蓋
涵蓋 BIOS、韌體、驅動、軟體、Patch、SMBIOS 與裝置資產。
高準確度比對
通過 NICS 114 VANS CPE Conversion Test,準確率達 98.9%。
彈性部署整合
支援 Cloud-based service 或 On-Premise service,符合不同企業環境。
資安合規支援
支援 VANS、Secure Report 與 ISMS / ISO 27001 管理情境,大幅降低人力維護成本,增加管理效率與便利性。
在地化服務
已列入政府採購共同供應契約,適合台灣資安合規與採購需求。
 Dashboard
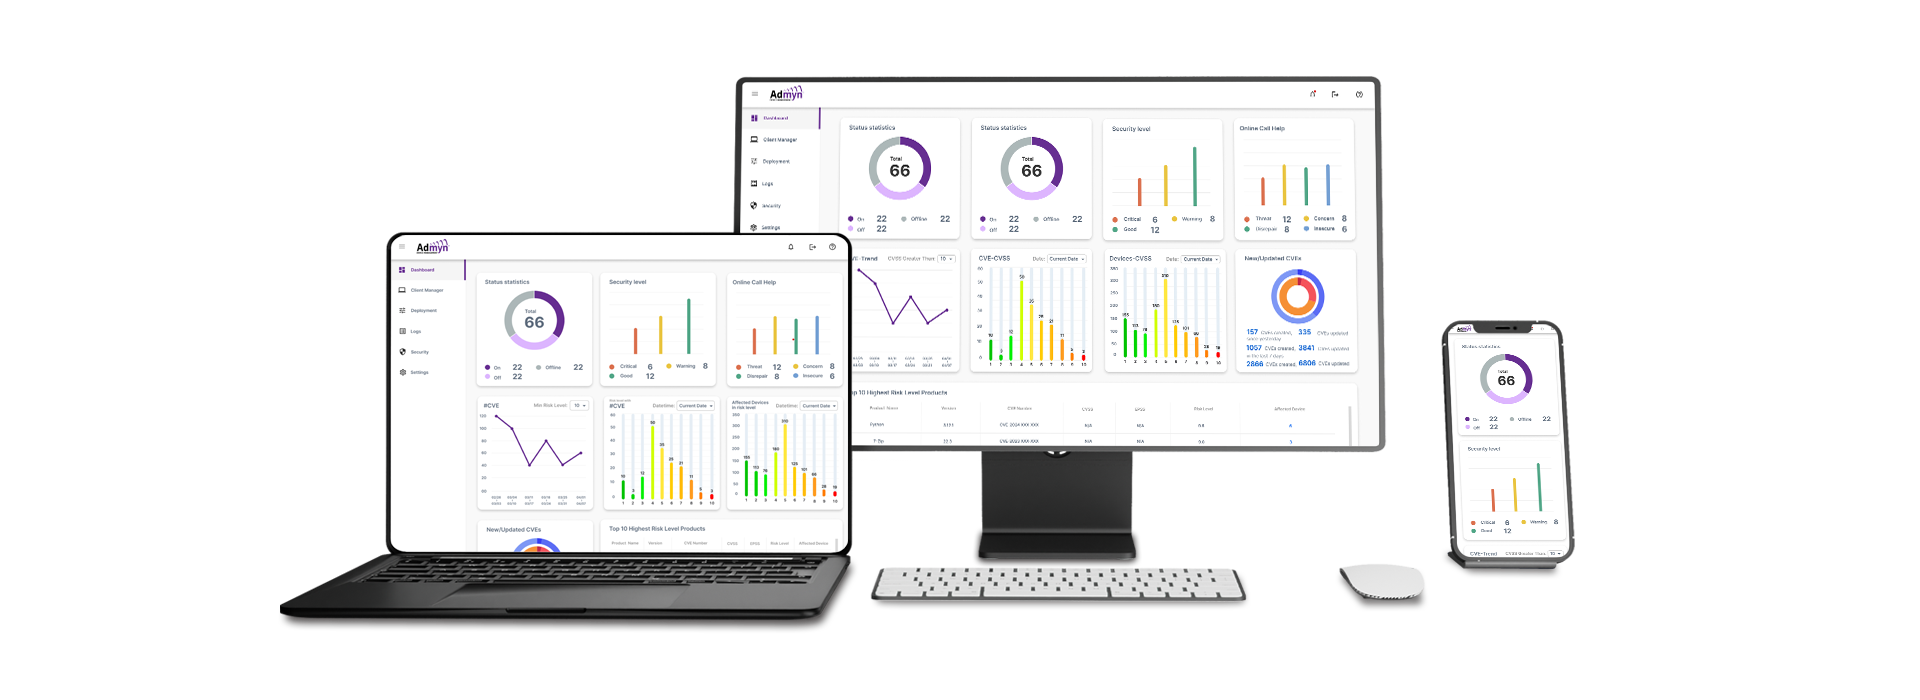
- 企業弱點漏洞即時狀態,多維度解析成長趨勢與增減
- 圖形化呈現設備弱點漏洞,現狀修補更新一目了然
- 清楚掌握企業Top10 高風險,產品一鍵派送修補更新
